Advies: installeer updates tegen ernstige kwetsbaarheid in software Apache Log4j
Afgelopen vrijdag is een ernstig beveiligingslek ontdekt in software, met de naam “Apache Log4j”. Dit type software wordt door veel bedrijven gebruikt in bijv. webapplicaties en allerlei andere systemen. Het risico is groot dat cybercriminelen misbruik gaan maken van dit beveiligingslek met mogelijk grote schade bij bedrijven tot gevolg.
Het Nationaal Cybersecurity Centrum adviseert alle bedrijven dan ook om de beschikbaar gestelde updates zo snel mogelijk te installeren. Meer informatie en advies is te vinden op: https://www.digitaltrustcenter.nl/nieuws/kritieke-kwetsbaarheid-in-apache-log4j-2
Bedrijven worden tevens aangeraden om de website van het Digital Trust Center (www.digitaltrustcenter.nl) of het Nationaal Cybersecurity Centrum (www.ncsc.nl) in de gaten te houden. Op deze websites wordt regelmatig nadere informatie gepubliceerd.
Meer nieuws
Kabinet zet in op machinebouw als strategische groeimarkt
De Nederlandse machinebouw behoort tot de zes strategische groeimarkten waarop het kabinet zijn industriebeleid richt. De sector moet bijdragen aan …

Investeringen in machines opnieuw gestegen
De investeringen in machines zijn in augustus opnieuw toegenomen. Dat blijkt uit nieuwe cijfers van het Centraal Bureau voor de …

Arbeidsinspectie: ‘Meer kennis nodig bij bedrijven die werken met veel gevaarlijke stoffen’
Bedrijven die werken met grote hoeveelheden gevaarlijke stoffen geven te weinig prioriteit aan het ontwikkelen van kennis die nodig is …
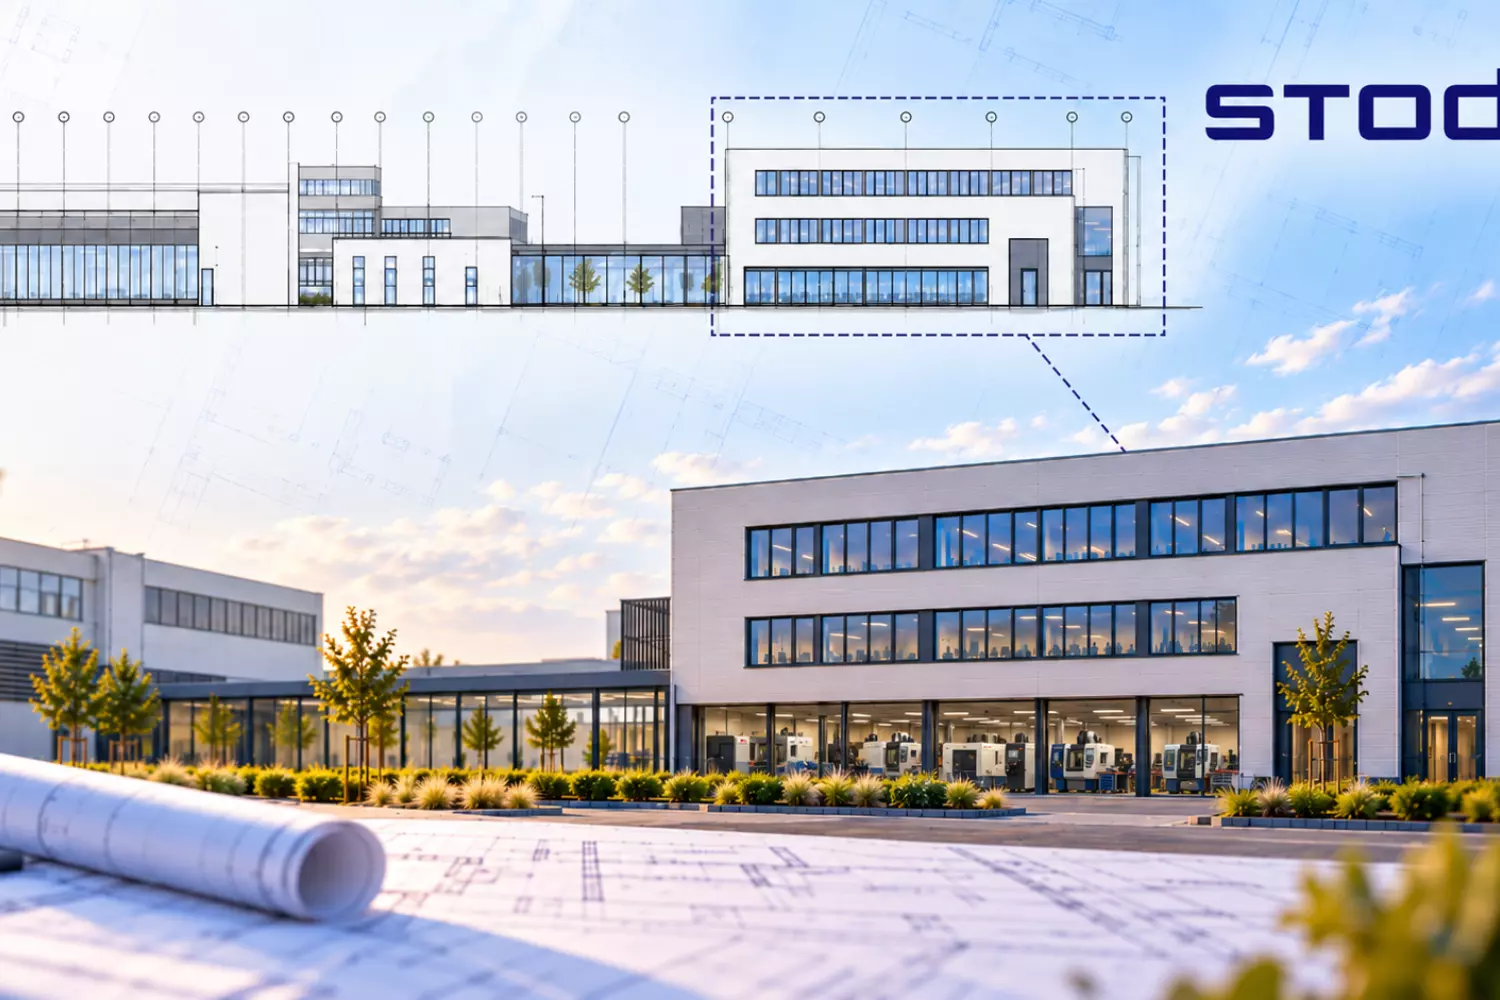
STODT bouwt nieuw opleidingscentrum voor verspaning in Hengelo
Technisch bedrijfsopleider STODT begint begin 2027 met de bouw van een nieuw opleidingscentrum aan de Sportlaan Driene in Hengelo. De …